1h ago
Connecter une ligne DSL ou fibre sous Linux avec PPPoE
Ce guide rappelle que PPP reste utilisé par de nombreux fournisseurs DSL et fibre. Trois points à vérifier :
- Authentification : le fournisseur...
Created by Samuel billard
Current networking, system administration, and security resources tailored for SISR BTS exams
Explore the latest content tracked by SISR Tech Radar
Ce guide rappelle que PPP reste utilisé par de nombreux fournisseurs DSL et fibre. Trois points à vérifier :
Les deux mécanismes ne vérifient pas la même chose. Le WAF filtre les attaques applicatives sur les sites et services web, tandis que la validation...
Le principe est simple : en réseau local, toutes les communications restent sur place, sans serveur ni internet. Pour l'accès distant, le serveur de...
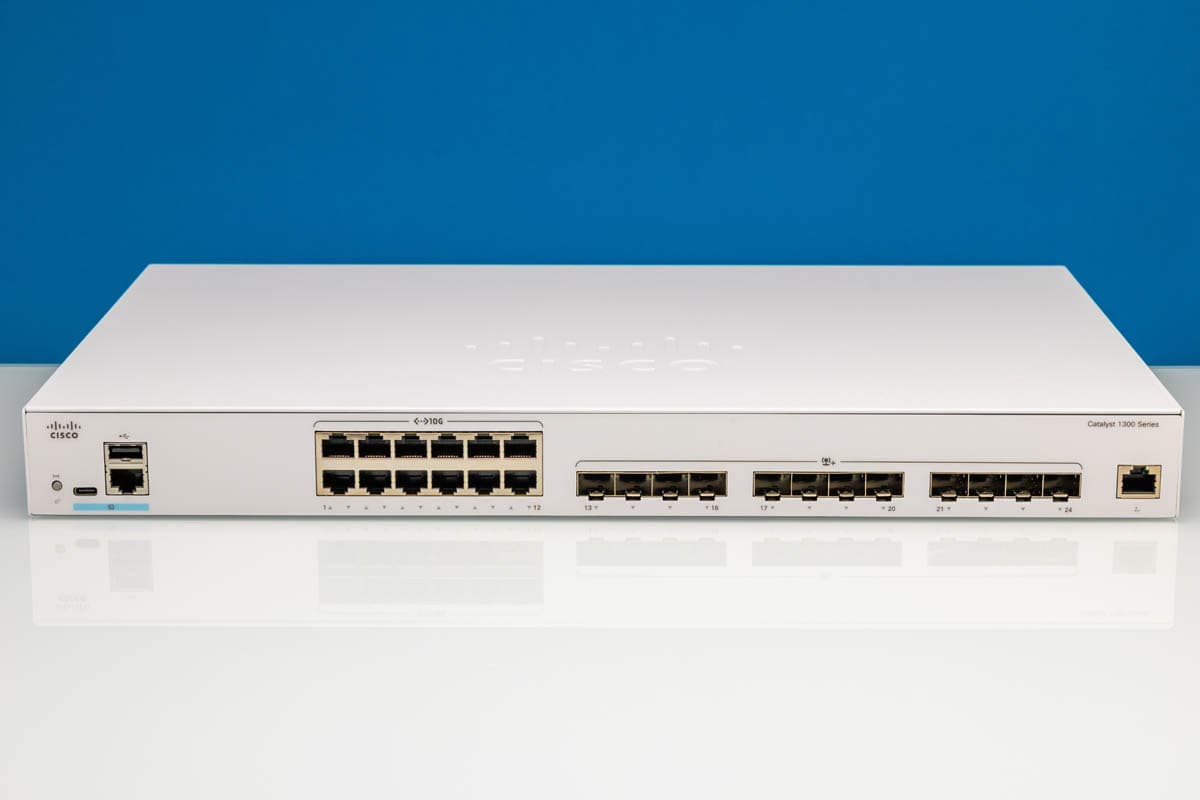
Testée en version 4.1.3.36, l'interface web se révèle surtout utile pour qui débute avec Cisco :
La création d'un IPAM se fait depuis la page SDWan Overlay > IPAM. Selon la documentation de FortiManagement Cloud 26.4.0, la procédure est la...
Open vSwitch prend en charge la configuration et la migration de l'état réseau entre instances, qu'il s'agisse de l'état « lent » (configuration) ou...
Le parcours d'authentification repose sur trois étapes :
Les frontières entre cloud et infrastructure locale concentrent les risques. Quatre points à surveiller :
Un routeur en amont peut répartir le trafic en ECMP entre des serveurs virtuels identiques hébergés sur deux appliances NetScaler autonomes. Trois...
Les deux sources ne se comparent pas à égalité : l'une détaille un scénario précis, l'autre n'en dit presque rien.
Ce cours DataCamp promet de durcir les VM Google Cloud et de protéger les workloads critiques sur tout leur cycle de vie, du démarrage à l'exécution....
Pour limiter les risques liés aux agents IA, l'extrait retient quelques contrôles de base :
Cinq agences américaines demandent aux opérateurs de la chaîne du froid de verrouiller leurs contrôleurs de réfrigération. Voici comment traduire...
Un VLAN ne segmente rien à lui seul : ce sont les couches suivantes qui font le contrôle.
Un serveur durci le premier jour peut dériver ensuite, un changement raisonnable après l'autre. Chaque modification a son ticket, mais les attaquants...
Pour l'approche décrite ici, un réseau ne se règle pas une fois pour toutes. Le déploiement consiste à le concevoir et l'installer, puis la gestion et...
Selon cet article, une protection des données robuste est devenue un avantage concurrentiel. Les prestataires leaders traitent la sauvegarde et la...
Créer une politique WAF ne suffit pas : il faut la lier à Global ou à un point de liaison pour qu'elle prenne effet. Une fois liée, elle transforme le...
Le titre annonce un article sur les flux réseau à autoriser pour le Resource Connector de Secure Access. Le texte fourni ne détaille cependant ni les...